1 Ответ

1. Профессор Бит установил электронный замок на дверь своей мастерской и раздал каждому сотруднику его исследовательской лаборатории электронный пропуск с персональным идентификационным номером. Чтобы войти в лабораторию, посетитель должен приложить пропуск к считывателю и ввести один из действующих секретных кодов. Какие две строки нужно поменять местами, чтобы система безопасности работала правильно?
Ответ: 12 и 17
Ответ: 9 и 12
Ответ: 9 и 17
Ответ: 9 и 15
Ответ: 12 и 15
2. Специалисты по информационной безопасности исследовали архив старых зашифрованных сообщений. Среди документов они нашли запись, сделанную с помощью одного из древнейших способов шифрования — спартанской скиталы. Скитала представляла собой цилиндр, на который наматывали узкую полоску бумаги.
После снятия полоски получалась запись: СРКЕЕОКТД. В архиве специалисты обнаружили другое сообщение, зашифрованное с помощью такой же скиталы: ЧДОИРКТЕОАСНЙСЦАДА. Помогите специалистам восстановить исходное сообщение. Ответ без пробелов и других символов.
Ответ: ЧИТАЙАДРЕССДОКОНЦА
Ответ: ПРОВЕРЬОТПРАВИТЕЛЯ
Ответ: НЕВВОДИПАРОЛЬНИГДЕ
Ответ: НЕВЕРЬЧУЖИМССЫЛКАМ
Ответ: НЕПЕРЕДАВАЙСВОЙКОД
3. В школе произошла серия небольших инцидентов с электронными документами и школьными сервисами. Вам следует помочь специалисту по информационной безопасности разобраться, какие свойства информации были нарушены.
Ответ:
Ситуация: Ученик прочитал чужую переписку на незаблокированном планшете, ничего не меняя.
Нарушенное свойство: Конфиденциальность
Ситуация: В общем документе без разрешения заменили дату экскурсии на неверную; документ по-прежнему открывается у всех.
Нарушенное свойство: Целостность
Ситуация: Из-за сбоя школьный портал не открывался два часа; данные не изменены и не раскрыты.
Нарушенное свойство: Доступность
Ситуация: Посторонний скачал список участников и заблокировал доступ к файлу для организаторов; файл не изменён.
Нарушенное свойство: Конфиденциальность и доступность
Ситуация: Сотрудник с доступом для обслуживания без разрешения изменил оценки и сделал журнал недоступным учителю.
Нарушенное свойство: Целостность и доступность
4. Расследуя компьютерный инцидент, эксперт заметил, что в одном из файлов содержится закодированное слово — предположительно, это пароль. 1510, 168, 1516, 1000012, 2810, 100102, 2416, 318 Взглянув на запись, он сообразил, что буквы можно закодировать по их расположению на клавиатуре. Для этого можно взять стандартную английскую раскладку QWERTY и пронумеровать буквы двузначным кодом: первая цифра — номер ряда клавиатуры (1, 2 или 3), вторая цифра — номер буквы по порядку в этом ряду. Тогда кодировки можно записать в виде таблицы:
Ответ: TRACKING
Ответ: SNIFFERS
Ответ: BACKDOOR
Ответ: NETWORKS
Ответ: KEYBOARD
Ответ: WHITESEA
2. Начинающий программист написал функцию, которая должна разрешать загрузку на сайт только файлов с расширениями .jpg, .png или .gif. Все остальные типы (например, исполняемые файлы) функция должна отклонять.
Рассмотрите эту функцию.
1 def is_allowed_extension(filename): 2 ext = filename.split(‘.’)[-1].lower() 3 if ext == «jpg» or «png» or «gif»: 4 return True 5 else: 6 return False 7 8 is_allowed_extension(filename)
Проверьте, корректно ли работает программа на следующих файлах:
«hack.exe»,
«photo.jpg».
Заполните таблицу.
Ответ:
Таблица результатов:
Файл: «hack.exe»
Должен ли файл проходить проверку?: Нет
Результат работы программы: True
Файл: «photo.jpg»
Должен ли файл проходить проверку?: Да
Результат работы программы: True
Номер строки с ошибкой: 3
Условие ext == «jpg» or «png» or «gif» всегда истинно, потому что непустая строка «png» считается истиной.
3. Рекомендуемые инструменты: текстовый редактор Файл: processmemory.dmp Саше удалось получить доступ к секретным данным на компьютере secret-server (ОС Linux). XML-файл с флагом был удалён из файловой системы, но его следы остались в дампе памяти процесса, которым он был прочитан. XML-файл можно опознать по характерному «прологу» (XML prolog), добавленному в начало файла. Текстовые данные внутри XML преобразованы в экранированные последовательности (HTML entity). Для решения задания вам может понадобиться таблица ASCII. Формат ответа: vsosh{xxxxxxxx}. Строка «xxxxxxxx» состоит из цифр и латинских букв в нижнем регистре.
Ответ: vsosh{50barrel}
4. За одну неделю несколько сотрудников школы столкнулись с попытками обмана. Прочитайте пять историй. Для каждой ответьте на два вопроса: как называется приём злоумышленника и как правильно поступить. В каждом вопросе выберите один вариант.
История 1. Завучу позвонили «из службы поддержки провайдера»: «У нас сбой, чтобы не отключили интернет школы, продиктуйте код, который сейчас придёт в СМС». Как называется приём из истории?
Ответ:
История 1
Прием: Вишинг (обман по телефону)
Как правильно поступить: Не диктовать код, положить трубку и перезвонить провайдеру по официальному номеру
История 2
Прием: Фишинг (поддельный сайт)
Как правильно поступить: Проверить адрес сайта и не вводить пароль по ссылке из письма
История 3
Прием: Приманка (заражённый носитель)
Как правильно поступить: Не вставлять найденный носитель в компьютер, отдать его системному администратору
История 4
Прием: Проход за сотрудником (тейлгейтинг)
Как правильно поступить: Не пропускать без пропуска, предложить обратиться на вахту
История 5
Прием: Обман с подменой руководителя и давлением срочности
Как правильно поступить: Проверить просьбу по другому каналу — позвонить директору лично
5. Сообщение зашифровали шифром Виженера: каждую букву сдвигают по алфавиту на величину соответствующей буквы ключа, ключ повторяется по кругу. Используется латинский алфавит из 26 букв, фигурные скобки и знак подчёркивания остаются как есть. Перехваченное сообщение: xgawa{knhilvbai_gcqteeq_daqhiza}
Известно, что открытый текст — это флаг, а любой флаг имеет формат vsosh{text}. Буквы латинского алфавита пронумерованы: a = 0, b = 1, c = 2, …, z = 25. Шифрование идёт по формуле C = (P + K) mod 26, где P — номер буквы открытого текста, K — номер буквы ключа. Небуквенные символы (фигурные скобки, знак подчёркивания) пропускаются, и буква ключа на них не тратится. Латинский алфавит:
Ответ:
Ключ: comet
Исходное сообщение (флаг): vsosh{izvestnoe_nachalo_pomoglo}
Почему короткий ключ ненадёжен: Ключ короче сообщения и повторяется, поэтому по известному фрагменту текста его можно восстановить
6. Пароль состоит из пяти символов, каждый из которых — строчная латинская буква или цифра. Злоумышленник перебирает пароли со скоростью 1 000 000 вариантов в секунду. Для справки: в латинском алфавите 26 букв.
Сколько всего различных паролей такого вида?
За сколько секунд в худшем случае переберёт все варианты при указанной скорости? Ответ округлите до целых в большую сторону.
Что усложняет подбор пароля по украденной базе хешей? Выберите все подходящие варианты:
Большая длина пароля
Соль, добавленная к паролю перед хешированием
Запись того же пароля на нескольких сайтах
Использование словарного слова
Почему опасно использовать один пароль на разных сайтах?
При утечке базы одного сайта с этим же паролем попробуют войти на другие сайты
Браузер начнёт работать медленнее
Пароль станет длиннее, чем нужно
Сайты будут показывать больше рекламы
Ответ:
Количество паролей: 60 466 176
(36^5 = (26 букв + 10 цифр)^5)
Время перебора, с: 61
(60 466 176 / 1 000 000 ≈ 60,47)
Что усложняет подбор по базе хешей:
Большая длина пароля
Соль, добавленная к паролю перед хешированием
Почему опасен один пароль на разных сайтах: При утечке базы одного сайта с этим же паролем попробуют войти на другие сайты
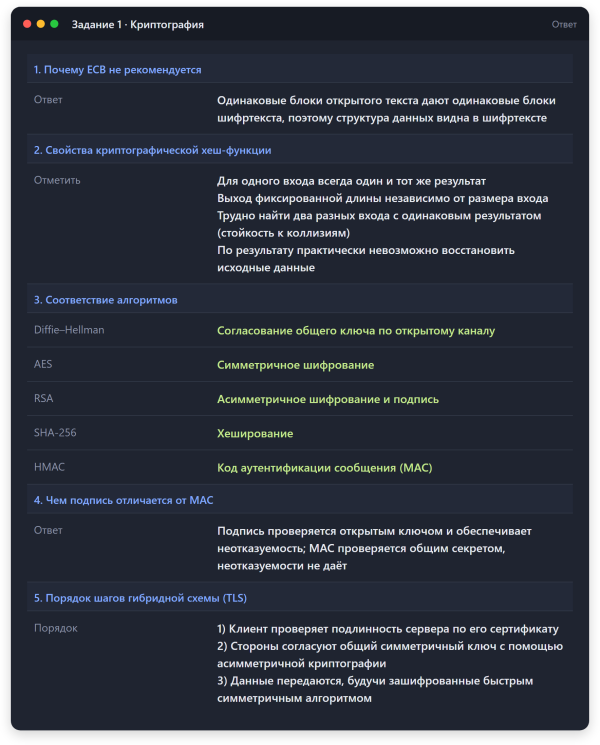
7. Почему режим шифрования ECB (Electronic Codebook) не рекомендуется для шифрования данных?
Какие свойства должны быть у криптографической хеш-функции?
Чем цифровая подпись отличается от MAC (кода аутентификации сообщения)?
Ответ:
8. Ниже — фрагмент веб-приложения. Ознакомьтесь с ним и ответьте на вопросы.
1 import os 2 from flask import Flask, request 3 4 app = Flask(__name__) 5 6 7 @app.route(«/ping») 8 def ping(): 9 host = request.args.get(«host», «») 10 output = os.popen(«ping -c 1 » + host).read() 11 return «<pre>» + output + «</pre>»
В приведённом коде есть уязвимость, позволяющая выполнить на сервере произвольную команду. В какой строке данные от пользователя без проверки попадают в команду, которую выполняет командная оболочка?
Какому риску по классификации OWASP соответствует уязвимость?
Security Logging and Monitoring Failures
Injection
Software Supply Chain Failures
Cryptographic Failures
Ответ:
Номер строки: 10
Риск по OWASP: Injection
Почему: В строке 10 значение host из запроса без проверки склеивается с командой ping -c 1 и выполняется через os.popen, поэтому можно дописать свою команду (например, ; cat /etc/passwd)
9. Рекомендуемый инструмент: Wireshark Файлы: capture.pcap Ночью сервис отправляет резервную копию на почтовый шлюз. Протокол SMTP ничего не шифрует, и эту отправку записали целиком. В дампе содержатся несколько писем на разные адреса с похожим содержимым; секретный токен находится во вложении только одного из них. Найдите его. Формат ответа: vsosh{…}.
Ответ: vsosh{smtp_s3nds_1t_cl34r}
